

Publicado em 2026
Resumo – Com o crescente uso de Veículos Não Tripulados (UxVs) em teatros de operações, as forças armadas sentem cada vez mais a necessidade de recorrerem a soluções comerciais devido à sua grande disponibilidade no mercado e grande custo-benefício. No entanto muitas destas soluções dependem de protocolos comerciais não seguros, como o MAVLink (Micro Air Vehicle Link), para comunicarem, o que cria lacunas de segurança.
Para resolver estas limitações e a falta de mecanismos de transferência de controlo segura no Battlefield Management System (BMS), esta tese desenhou, implementou e avaliou uma nova arquitetura de comando e controlo denominada New Command and Control System (NC2S).
O sistema implementa um modelo de zero-trust com privilégios hierárquicos baseados em credenciais para Comandantes Táticos, Estações de Controlo Terrestre (GCS) e UxVs. A solução assegura a confidencialidade, integridade e autenticação (CIA) através de mutual Transport Layer Security (mTLS), criptografia de curva elíptica e Hash-based Message Authentication Codes (HMAC). A validação experimental, realizada com Wi-Fi e rádios táticos Rohde & Schwarz HR-5000H, demonstrou que, embora os rádios táticos introduzam uma latência superior, mantêm uma comunicação estável e fiável, adequada para nós de comando.
I. Introdução
Os UxVs tornaram-se centrais em operações de reconhecimento, vigilância e ataque uma vez que reduzem a exposição do combatente ao risco, ao mesmo tempo que garantem a eficácia da missão. A integração destes veículos em sistemas de Comando, Controlo, Comunicações, Computadores e Inteligência (C4I) expande a consciência situacional em tempo real, mas exige comunicações seguras e resilientes. No Exército Português, o BMS e o Dismounted Soldier System (DSS) garantem a coordenação das forças através da partilha da Common Operational Picture (COP), mas carecem de mecanismos para o controlo seguro de UxVs e de transferência de controlo entre operadores. Esta limitação reduz a flexibilidade em missões distribuídas ou de múltiplos domínios.
Protocolos de comunicação e controlo comerciais de UxVs como o MAVLink, são atraentes pela sua simplicidade, mas não foram concebidas para ambientes contestados, permitindo ataques de eavesdropping, spoofing e Man-In-The-Middle (MITM). Esta tese propõe um novo sistema de comando e controlo adaptado à integração de plataformas de controlo de UxVs comerciais, onde é possível delegar o controlo de UxVs entre operadores e onde os vários intervenientes da rede têm acesso á informação da mesma consoante o comando da operação o desejar.
II. Estado da Arte
A. Encriptação de Pacotes
Vários autores propuseram a aplicação de algoritmos de encriptação ao protocolo MAVLink de forma que este se tornasse seguro. Entre eles destacam-se o trabalho de Allouch et al. onde se verificou que o algoritmo ChaCha20 apresenta um desempenho próximo do baseline, enquanto o AES-CBC consome mais recursos de CPU [1]. Avançando para o Authenticated Encryption with Associated Data (AEAD), Tüfekci et al. reportaram que o ChaCha20-Poly1305 é o mais rápido, enquanto o AES-OCB3 apresenta o menor uso de CPU [2].
B. Gestão e Negociação de Chaves
De forma a operar estes protocolos de encriptação é necessário o estabelecimento de chaves criptográficas. Ismael et al. propuseram a geração de chaves de sessão baseada em mapas caóticos de Chebyshev para reduzir o custo computacional [3]. Outras soluções utilizam ECDH (Elliptic-curve Diffie–Hellman) para estabelecer segredos partilhados entre o drone e a GCS, garantindo proteção contra escuta passiva. Bae et al. sugeriram um sistema de gestão de chaves de grupo baseado em cadeias de hash para reduzir o overhead de armazenamento e comunicação [4].
C. Mecanismos de Autenticação e Delegação de Controlo:
Sistemas baseados em Public Key Infrastucture (PKI) fornecem garantias fortes na autenticação, mas enfrentam atrasos na revogação e isolamento dos nós. Ko et al. demonstraram que protocolos de autenticação baseados em ECDSA (Elliptic Curve Digital Signature Algorithm) podem levar cerca de 213 milisegundo (ms)a efetuar a delegação de controlo de UxVs [5]. Sistemas baseados em tickets, inspirados no Kerberos, permitem a delegação distribuída, mas assumem conectividade constante com servidores que geram os tickets. A utilização de listas pré-distribuídas dos nós permitidos na rede minimiza a latência, mas limita a flexibilidade operacional no terreno [6].
III. New Commnad and Control System (NC2S)
Este capítulo pretende descrever o NC2S. Todos os scripts dos protocolos e diagramas temporais dos protocolos podem ser consultados no repositório público em [7].
A. Arquitetura do NC2S
O NC2S apresenta uma arquitetura hierárquica (Figura 1.) que integra UxVs comerciais em sistemas C4I militares. A Autoridade Central (CA) ancora a identidade, emitindo certificados ECDSA X.509 e listas de revogação de certificados (CertRLs). O Comandante Tático de Nível 1 (TC1) é a autoridade operacional: define a política da missão, emite credenciais e listas de revogação de credenciais (CredRLs) e gere a delegação de controlo de UxVs. O Terminal do Comandante de Nivel 1 (CT1) é uma interface usada pelo TC1 para gerir certificados/credenciais, ligações e para consultar o mapa da rede. Os Comandantes Táticos de Nível 2 (TC2) atuam como uma camada de comando intermediária, onde estes comandantes podem aceder á COP consoante o nível de acesso que o TC1 determinar, mas não podem emitir nem revogar credenciais e certificados. As estações de controlo terrestre (GCSs) executam o Ardupilot Mission Planner (plataforma open source de controlo de UxVs) mais um proxy leve que lida com o as operações a criptográficas e com o roteamento das mensagens do sistema. Os UxVs executam um proxy conectado ao ArduPilot SITL (Software de emulação de UxVs) ou ao controlador do UxV.
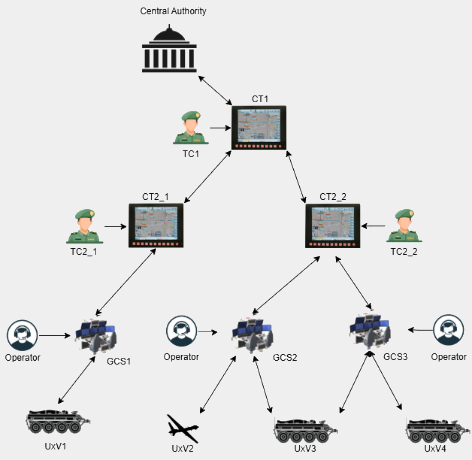
Figura 1: Arquitetura do NC2S
B. Setup da Missão
Antes da inicialização da missão, o TC1 define endereços IP, gera certificados, inicializa listas de revogação vazias e define a política de capacidades da missão. Após isto distribui por cada nó apenas os documentos necessários para que este possa operar dentro da rede.
IV. Protocolos do Sistema NC2S
A. Estabelecimento de Ligação
O protocolo de estabelecimento da ligação utiliza mTLS para verificação mútua de certificados e troca confidencial de parâmetros. O TC1 assina uma credencial de missão, que o nó cliente apresenta ao nó servidor através do canal TLS. Os nós realizam uma sincronização temporal através de Protocolo de Tempo de Rede (NTP) e negoceiam um segredo partilhado (ECDH), a partir do qual derivam chaves específicas para cada direção através de Hash Key Derivation Function (HKDF). Uma vez estabelecida, os dados passam para o UDP com proteção de carimbo de data/hora (Timestamp) + HMAC.
B. Revogação de Nós
A revogação de certificados (expulsão do nó da rede) é acionada por meio da emissão de CertRLs, assinadas pela CA e que contêm o número de serie do certificado revogado. Quando um nó recebe uma nova CertRL, verifica os números de serie da mesma e encerra de imediato das sessões que envolvem esses números de série. A revogação de credenciais (alteração de link/política) usa listas de revogação de credenciais (CredRL) assinadas pelo TC1 e encerra as sessões que correspondem aos hashes de credenciais listados. As listas são transmitidas através de broadcast de forma a maximizar o alcance e probabilidade de receção das listas e diminuir o tempo de isolamento do nó revogado.
C. Protocolos de Delegação de Controlo
O NC2S suporta dois modos de delegação de controlo: (i) conexão seguida de revogação – onde o TC1 pretende que uma GCS nova tome o controlo do UxV e que a GCS antiga deixe de ter acesso ao UxV (por questões táticas ou caso a GCS antiga tenha sido capturada). Para isto indica a uma nova GCS para iniciar conexão com o UxV e de seguida revoga a credencial da GCS que controlava o UxV, garantindo assim que a mesma deixa de ter acesso a este; (ii) Modificação de credenciais – onde o TC1 pretende que as duas GCSs permaneçam conectadas ao UxV, mas que o controlo passe de uma GCS para a outra. Para isto o TC1 cria duas credenciais novas para cada uma das GCSs alterando o nível de acesso de cada uma das credenciais. Desta forma evita todo o protocolo de estabelecimento de sessão e assim diminuindo o tempo total de delegação de controlo.
D. Protocolos de Renovação de Certificados, Credenciais e Chaves de Sessão
De forma a precaver possíveis consequências da captura de informação, chaves de sessão, credenciais e certificados têm um período de validade. As chaves de sessão são renovadas sem a necessidade de transmitir material da chave: os pares derivam novas chaves a partir do segredo ECDH, negociado durante o estabelecimento de sessão existentes, com nonces novos. O TC1 é responsável por guardar as validades de cada credencial e certificado e pela renovação dos mesmos, criando novas credenciais e pedindo à CA por novos certificados. Mantém também as listas de revogação atualizadas.
E. Analise de Vulnerabilidades
A confidencialidade é garantida pela encriptação na camada de transporte, nos Rádios, através de COMSEC/TRANSEC e em comunicações IP por banda larga (WiFi / 5G etc.), através de WPA2/TLS/VPN. A integridade e a autenticidade das mensagens é garantida pelo uso de HMACs. A repetição de mensagens é bloqueada pelo uso e verificação dos Timestamps das mensagens. O MITM é mitigado pelo uso e verificação mútua de certificados e credenciais e ao mesmo tempo pelo uso de HMACs. A disponibilidade em ambientes restritos é garantida por processos de restabelecimento de sessão e pelos nós que após não receberem mensagens de um nó por um determinado intervalo reiniciam o processo de estabelecimento de sessão. A escalação de privilégios é impedida pelo uso de credenciais assinadas. Os impactos da captura são contidos pela rápida propagação de CertRL/CredRL e pelos tempos de vida reduzidos dos documentos.
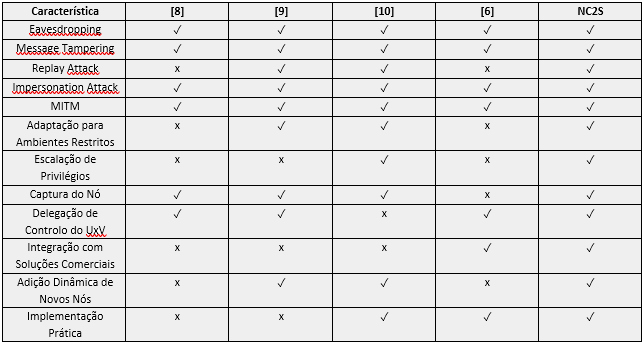
Tabela 1. Comparação do New Command and Control System (NC2S) com outras Soluções do Estado da Arte
A Tabela 1. compara o NC2S com outros sistemas selecionados analisados no Estado da Arte. O NC2S destaca-se por ao mesmo tempo permitir a transferência segura do controlo de UxVs, por ter sido efetivamente validado experimentalmente com um protótipo funcional e por ser diretamente compatível com soluções comerciais, como o ArduPilot Mission Planner e os UxVs que utilizam o protocolo MAVLink.
V. Trabalho de Campo
De forma a testar a aplicabilidade do sistema no terreno foi desenhado e implementado um protótipo espelhado na Figura 2. O protótipo contém os nós TC1, TC2, GCS2, GCS1 e UxV (emulado no Ardupilo SITL) e foi testado em duas arquiteturas de rede: (i) Rede banda larga através de um Access Point Cisco AIR-CAP1702I-E-K9 (Wi-Fi), e (ii) Rede de combate, através da introdução de rádios RBE R&S HR-5000H na comunicação dos links de comando (TC1–TC2–GCS).
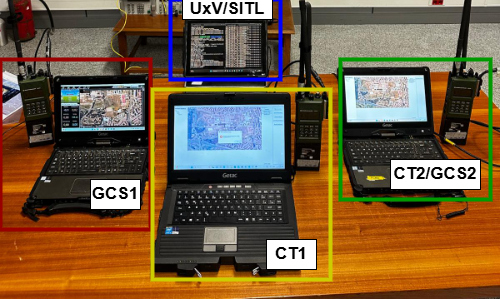
Figura 2 Protótipo experimental do NC2S
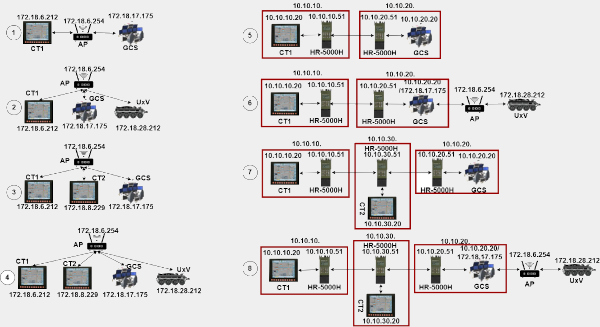
Figura 3 Arquitetura de Testes do Protótipo do NC2S
A. Caracterização dos Canais de Comunicação
De forma a caracterizar os canais e ter medidas de referência, foram primeiro executados testes bidirecionais à percentagem de pacotes perdidos, throughput e jitter através do programa iperf3 e testes de ping (latência) entre o PC1 e o PC2. Em Wi-Fi, o throughput TCP apresentou valores médios entre 25–29 Mb/s, enquanto em UDP este valor subiu até aos 73 Mb/s para uma offered load de 100 Mb/s. A percentagem de pacotes perdidos manteve-se abaixo de 1%, o jitter foi inferior a 1.2 ms, e o round-trip time (RTT) médio foi de aproximadamente 5.5 ms.
Em contraste, os rádios HR-5000H sustentaram apenas 3.8–5.0 kb/s de UDP throughput (dentro do limite de 10 Kb/s especificado pelo fabricante), com RTTs entre 839–968 ms e jitter a variar entre 55 ms e 780 ms. Os testes em TCP revelaram-se inconclusivos. Uma possível justificação é que a elevada latência da comunicação provocou sucessivos retransmission timeouts (RTOs), conduzindo à saturação dos buffers e à terminação das sessões.
B. Tempos de Estabelecimento de Sessão
Os testes ao tempo de estabelecimento de sessões revelaram que nas ligações diretas (ex. TC1–GCS), em Wi-Fi o sistema apresentou um tempo medio de estabelecimento de sessão de aproximadamente 298 ms, com baixa variância, enquanto a ligação por rádio RBE registou uma média de 16.1 s, com um desvio padrão superior a 1 s.
Em configurações multi-hop o tempo medio de estabelecimento de sessão aumentou consideravelmente. Quando o TC1 se ligou à GCS através do TC2, o percurso multi-hop apresentou uma média de 0.57 s em Wi-Fi, mas 18.7 s quando ambos os saltos utilizaram rádios.
Considerando a adição do UxV: na configuração TC1–GCS–UxV, na configuração full Wi-Fi, a ligação total foi estabelecida em 0.275 s, enquanto que no cenário com rádios nos nós de comando o intervalo aumentou para 1.19 s. Na configuração TC1–TC2–GCS–UxV, o estabelecimento total da ligação foi de 0.328 s em full Wi-Fi, aumentando para 1.9 s no cenário rádios RBE.
Estes resultados demonstram que o tempo de estabelecimento de sessão é dominado pela latência da camada de transporte. Em Wi-Fi, o protocolo de estabelecimento de sessão completa-se em algumas centenas de milissegundos, enquanto sobre rádio RBE o elevado RTT, combinado com uma possível fragmentação de pacotes, faz com que os tempos de ligação aumentem aproximadamente uma ordem de grandeza.
C. Tempos de Delegação de Controlo
Foram medidos os tempos de delegação de controlo entre uma GCS para outra GCS nos dois métodos de delegação de controlo e nas duas arquiteturas, full Wi-Fi e através de rádios RBE.
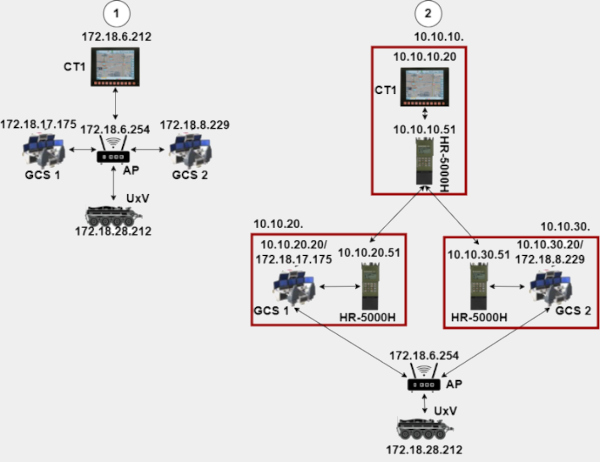
Figura 4. Arquitetura de Testes de Delegação de Controlo do Protótipo do NC2S
1. Delegação de Controlo com Revogação de Credencial
Neste método o TC1 indica a uma nova GCS que se ligue ao UxV e de seguida revoga a credencial da GCS antiga. Sendo que estas fazes são independentes e que se podem sobrepor é necessário considerar dois limites. O primeiro limite não considera o intervalo que o TC1 demora, na sua interface, entre enviar a ordem á nova GCS e iniciar a revogação da credencial (depende do fator humano). Sendo assim a delegação de controlo situa-se entre , sendo o e o a média dos intervalos da revogação (medida desde o instante que a CredRL é difundida e o instante em que o UxV a recebe e fecha a ligação à GCS antiga) e do tempo médio de estabelecimento de sessão do link TC1-GCS-UxV.
Uma análise mais realista deveria conter o fator humano , ficando assim : . No entanto e sendo que este depende de operador para operador, este valor não foi avaliado. Sendo assim, em Wi-Fi, o tempo de delegação de controlo fixou-se entre os 274.6 e 304.0 ms. Quando os Links TC1-GCSs recorreram a RBEs este intervalo aumentou para 1.20-1.82s, sensivelmente um aumento de 6 vezes em relação a Wi-Fi. Sendo que a comunicação GCSs-UxV se manteve em Wi-Fi é possível concluir que este incremento se deveu exclusivamente dos tempos de RTT e do Jitter do RBE.
2. Delegação de Controlo com Modificação das Credenciais
No Segundo método a delegação de controlo é garantida pela emissão de credenciais novas para cada uma das GCSs em que o nível de acesso ao UxV é invertido entre as GCSs (a que estava a controlar passa agora a ter uma credencial que apenas lhe dá acesso à telemetria e vice-versa). De novo dois intervalos foram considerados devido ao impacto do fator humano na delegação de controlo. No primeiro a delegação de controlo insere-se dentro do intervalo sendo e os tempos médios de propagação das duas credenciais. Da mesma forma, sendo que estas ações são acionadas de forma sequencial, o fator humano deveria ser considerado, no entanto não foi medido. Sendo assim em Wi-Fi os tempos de delegação de controlo situaram-se entre 49.4 e 86.9ms enquanto que na arquitetura com os rádios RBE este intervalo aumentou para 0.97–1.84s
I. Tempos de Renovação das Chaves de Sessão
Os testes para obtenção dos tempos de renovação das chaves de sessão foram realizados numa cadeia de três nós (TC1–GCS–UxV). Foram utilizadas duas configurações: Senário 1, em que todas as ligações operaram sobre Wi-Fi (Figura 3, número 2), e Senário 2, em que o segmento TC1–GCS utilizou rádios RBE R&S HR-5000H, enquanto a ligação GCS–UxV se mantiveram em Wi-Fi (Figura 3, número 6). Em ambos os casos, o ensaio mediu os tempos de transmissão das mensagens e o tempo que cada nó demorou a adotar as novas chaves.
Em Wi-Fi, as transmissões de mensagens 0x11 apresentaram uma média de 8 ms, e a GCS/TC1 concluíram a renovação das chaves em aproximadamente 64 ms e 38 ms, respetivamente. Como o nó servidor apenas ativa as novas chaves após autenticar uma mensagem do nó cliente que contenha um HMAC calculado com as novas chaves, o tempo de renovação medido do lado do nó servidor é superior e depende da frequência com que o nó cliente envia dados. A substituição da ligação TC1–GCS por rádios RBE HR-5000H aumentou os tempos de transmissão de mensagens para cerca de 0.4 s e prolongou o tempo de renovação para aproximadamente 1.49 s na GCS e 0.86 s no TC1. Um padrão semelhante foi observado no segmento GCS–UxV. As transmissões de mensagens apresentaram atrasos de 3–5 ms e o UxV (nó servidor) concluiu a renovação em aproximadamente 287 ms, face aos cerca de 10 ms da GCS.
Globalmente, os ensaios evidenciam três tendências: (i) a propagação das mensagens 0x11 é simétrica entre uplink e downlink; (ii) o tempo de renovação de chaves do lado do nó servidor ocorre sempre mais tarde do que no nó cliente, uma vez que aguarda a próxima mensagem autenticada; e (iii) o tempo de renovação de chaves escala com a latência do meio de transmissão e com o débito de mensagens do nó cliente.
II. Fiabilidade, Goodput e Tempos de Processamento de Mensagens na CPU
Estes ensaios avaliaram a robustez e a eficiência das comunicações do NC2S sob a mesma topologia TC1–GCS–UxV utilizada nos testes anteriores. Foram analisadas duas configurações: (i) Senário 1, totalmente sobre Wi-Fi; e (ii) Senário 2, em que a ligação TC1–GCS operou através de rádios RBE HR-5000H, mantendo-se a ligação GCS–UxV em Wi-Fi.
Dado que a forma de onda do RBE (TNW50 waveform) suporta apenas cerca de 10 kb/s no modo Robusto, e de forma a evitar a saturação nos links com radio, a GCS encaminhou para o TC1 apenas mensagens MAVLink HEARTBEAT e GPS a cada 10s. Adicionalmente, o fabricante dos rádios HR-5000H não disponibiliza a estrutura do datagrama over-the-air, impossibilitando a determinação do tamanho total e de cada um dos campos do datagrama. Assim, foi apenas possível estimar o débito na camada de aplicação.
a. Fiabilidade
No Senário 1, a entrega de mensagens ocorreu praticamente sem perdas. A percentagem de mensagens perdidas nos canais TC1–GCS manteve-se abaixo de 0,2%, e o canal GCS–UxV não registou perdas. O tráfego de telemetria do UxV para a GCS, que opera a uma taxa mais elevada, apresentou uma perda média modesta de 0,37%. Estas perdas negligenciáveis e a baixa dispersão estão de acordo com os resultados obtidos com iperf3, nos quais o débito ultrapassou 50 Mb/s e o jitter se manteve abaixo de 1,2 ms.
Com a introdução dos rádios HR-5000H, a percentagem de mensagens perdidas aumentou ligeiramente, com uma perda média de 1,29% no sentido TC1–GCS, mantendo-se as restantes direções em 0,31% ou menos. Mesmo sob as restrições da forma de onda do rádio, o protocolo tolerou estas pequenas perdas UDP graças ao seu desenho stateless e à ausência de necessidade retransmissões (UDP). De forma global, ambas as infraestruturas proporcionaram trocas de dados altamente fiáveis.
b. Estimativa de Goodput
O tráfego médio ao nível da aplicação não excedeu 250 bit/s na ligação TC1→GCS. No sentido recíproco, GCS←TC1, foram necessários apenas cerca de 135 bit/s, o que corresponde a duas ordens de grandeza abaixo do goodput de aproximadamente 5 kb/s medido para os RBEs através do iperf3. Este resultado confirma que os RBEs conseguem transportar de forma fiável mensagens de comando e de gestão de credenciais, sem saturar o canal.
Em contraste, o segmento UxV–GCS, utilizado para telemetria, exige taxas significativamente mais elevadas: o sentido UxV→GCS apresentou uma média de aproximadamente 32 kb/s, cerca de 100× superior ao tráfego de comando. Este valor excede o throughput medido para o link rádio e explica porque é que o controlo contínuo do UxV e transmissão de telemetria devem permanecer em meios de elevada largura de banda. As baixas variâncias observadas em ambos os cenários demonstram que o tráfego NC2S é estável e previsível entre execuções.
c. Tempo de Processamento de Mensagens na CPU
Os tempos de processamento médio na CPU por cada mensagem foram medidos nos nós TC1, GCS e UxV. Estes fixaram-se em cerca de 2,62 ms no TC1, 2,69 ms na GCS e 1,02 ms no UxV, com uma dispersão inferior a 1 ms. Assim, o processamento contribui com menos de 0,1% para o atraso total end-to-end, demonstrando que o desempenho do NC2S é condicionado pela rede (network-bound) e não pela capacidade de computação (compute-bound).
d. Discussão de Resultados
As medições de fiabilidade, goodput e tempos de processamento de mensagens na CPU confirmam que o NC2S opera de forma fiável tanto sobre Wi-Fi como sobre rádios táticos. Com filtragem adequada, as trocas de mensagens de controlo consomem apenas algumas centenas de bits/s, enquadrando-se confortavelmente no throughput limitado dos rádios HR-5000H. Contudo, a telemetria do UxV ocorre a dezenas de kbits/s, excedendo a capacidade dos rádios.
Assim, os rádios RBE devem ser reservados para a coordenação segura entre nós de comando e para delegação de controlo, enquanto o controlo do UxV e a telemetria completa devem permanecer em ligações de elevada largura de banda. O overhead de CPU negligenciável demonstra ainda que o sistema é condicionado pela rede (network-bound) e não pela computação (compute-bound).
III. Conclusão e Proposta de Trabalho Futuro
Esta investigação foi desenvolvida no âmbito do projeto EXE03 UGV-M113 do Exército Português. O seu principal objetivo consistiu no desenho de uma arquitetura de C2 leve e segura, que assegure confidencialidade, integridade e autenticação (CIA) e permita a delegação flexível de controlo entre GCSs e UxVs. Os protocolos existentes impõem frequentemente um overhead computacional excessivo ou não oferecem resiliência suficiente face ao comprometimento de credenciais. Para colmatar esta lacuna, o NC2S introduz uma autenticação em camadas baseada em certificados digitais e credenciais hierárquicas, orientadas por uma política de missão que define os privilégios de cada nó e os tipos de mensagens permitidos.
Foram realizados extensos ensaios laboratoriais para comparar o desempenho do NC2S sobre Wi-Fi e rádios táticos HR-5000H. Os testes avaliaram o estabelecimento de ligação, a delegação de controlo, a renovação de chaves, a perda de mensagens, o goodput e o tempo de processamento das mensagens na CPU. Em Wi-Fi, o estabelecimento de ligação, a renovação de credenciais e a delegação de controlo foram concluídos em milissegundos ou frações de segundo, proporcionando uma capacidade de resposta quase em tempo real, adequada ao controlo de UxVs.
As ligações sobre rádios HR-5000H introduziram latências aproximadamente duas ordens de grandeza superiores, resultantes das características da sua forma de onda. Ainda assim, os HR-5000H asseguraram comunicações estáveis, com perdas de mensagens mínimas. As operações criptográficas e a autenticação baseada em mTLS acrescentaram um overhead negligenciável quando comparadas com os atrasos de transporte. No global, a campanha experimental validou o NC2S como uma estrutura segura, flexível e leve para o controlo de UxVs e a delegação de comando, contribuindo para o desenvolvimento de arquiteturas C3 seguras.
Trabalhos futuros deverão centrar-se no escalabilidade, interoperabilidade e segurança do sistema. Em primeiro lugar, a atual arquitetura de confiança centralizada deverá evoluir para um modelo de certificação hierárquico e distribuído, no qual comandantes secundários (TC2) ou outras entidades de confiança possam emitir e assinar credenciais dentro de limites definidos pela missão. Esta abordagem eliminaria o ponto central de ancoragem (Autoridade Central) associado à dependência de um comandante primário e aumentaria a autonomia em ambiente operacional.
Em segundo lugar, a avaliação do NC2S sobre redes 5G privadas poderá estender a ligação GCS-UxV para além dos alcances reduzidos do Wi-Fi. A interoperabilidade com sistemas C4I portugueses existentes, como o BMS e o TAK, deverá igualmente ser explorada, de modo a permitir uma integração fluida, maior consciência situacional e uma coordenação eficaz de missões conjuntas.
Melhorias adicionais ao nível da segurança incluem a incorporação de perfect forward secrecy, mecanismos ativos de defesa contra ataques de denial-of-service, e uma camada interna de encriptação que garanta encriptação ponto a ponto sobre canais abertos.
Fonte: A Mensagem, Boletim Informativo do Regimento de Transmissões, Ed. 2026, Porto
Ler a Tese para obter “Master of Science Degree in Military Electronic Engineering“
Supervisores: Dr. António Cordeiro Grilo, Dr. Carlos Ribeiro, Tenente-Coronel de Transmissões (Eng.) Pedro Pena Madeira
Bibliografia
[1] A. Allouch, O. Cheikhrouhou, A. Koubâa, M. Khalgui, and T. Abbes, “MAVSec: Securing the MAVLink Protocol for Ardupilot/PX4 Unmanned Aerial Systems,” in 15th International Wireless Communications & Mobile Computing Conference (IWCMC), pp. 621–628, 2019.
[2] B. Tufekci, A. Arslan, C. Tunc, and K. Morozov, “Enhancing the Security of the MAVLink with Symmetric Authenticated Encryption for Drones,” in 2024 11th International Conference on Internet of Things: Systems, Management and Security (IOTSMS), pp. 58–65, 2024. doi: 10.1109/IOTSMS62296.2024.10710297
[3] H. Ismael and Z. Al-Ta’i, “Authentication and Encryption Drone Communication by Using HIGHT Lightweight Algorithm,” Turkish Journal of Computer and Mathematics Education, vol. 12, pp. 5891-5908, 2021.
[4] M. Bae and H. Kim, “Authentication and Delegation for Operating a Multi-Drone System,” Sensors, vol. 19, no. 9, pp. 2066, 2019. doi: 10.3390/s19092066
[5] Y. Ko, J. Kim, D. G. Duguma, P. V. Astillo, I. You, and G. Pau, “Drone Secure Communication Protocol for Future Sensitive Applications in Military Zone,” Sensors, vol. 21, no. 6, pp. 2057, 2021. doi: 10.3390/s21062057
[6] E. V. Filho, F. Gomes, S. Monteiro, R. Severino, S. Penna, A. Koubaa, and E. Tovar, “A Drone Secure Handover Architecture validated in a Software in the Loop Environment,” Journal of Physics: Conference Series, vol. 2526, no. 1, pp. 012083, 2023. doi: 10.1088/1742-6596/2526/1/012083
[7] T. N. Rebolo, “NC2S Repository: Source Code and Prototypes,” 2025. [Online]. Available: https://github.com/TomasRebolo/NC2S-Repository
[8] G. Wang, K. Lim, B. Lee, and J. Y. Ahn, “Handover Key Management in an LTE-based Unmanned Aerial Vehicle Control Network,” in 2017 5th International Conference on Future Internet of Things and Cloud Workshops (FiCloudW), pp. 200-205, 2017. doi: 10.1109/FiCloudW.2017.81
[9] H. Khalid, S. J. Hashim, F. Hashim, S. M. S. Ahamed, M. A. Chaudhary, H. H. M. Altarturi, and M. Saadoon, “HOOPOE: High Performance and Efficient Anonymous Handover Authentication Protocol for Flying Out of Zone UAVs,” IEEE Transactions on Vehicular Technology, vol. 72, no. 8, pp. 10906-10920, 2023. doi: 10.1109/TVT.2023.3262173
[10] D. Pirker, T. Fischer, H. Witschnig, and C. Steger, “Trust-Provisioning Infrastructure for a Global and Secured UAV Authentication System,” in 2020 International Conference on Broadband Communications for Next Generation Networks and Multimedia Applications (CoBCom), pp. 1-6, 2020. doi: 10.1109/CoBCom49975.2020.9174131